Di era transformasi digital, website dan aplikasi web menjadi bagian penting dalam operasional bisnis, layanan pelanggan, transaksi online, hingga pengelolaan data perusahaan. Namun, semakin banyak sistem yang terhubung ke internet, semakin besar pula risiko ancaman keamanan siber yang dapat menyerang infrastruktur digital perusahaan.
Kerentanan pada website dan aplikasi web dapat dimanfaatkan oleh pihak yang tidak bertanggung jawab untuk mencuri informasi, mengakses data sensitif, merusak sistem, atau mengganggu layanan bisnis. Oleh karena itu, perusahaan membutuhkan solusi keamanan yang mampu mengidentifikasi dan membantu mengatasi celah keamanan sebelum dimanfaatkan oleh penyerang.
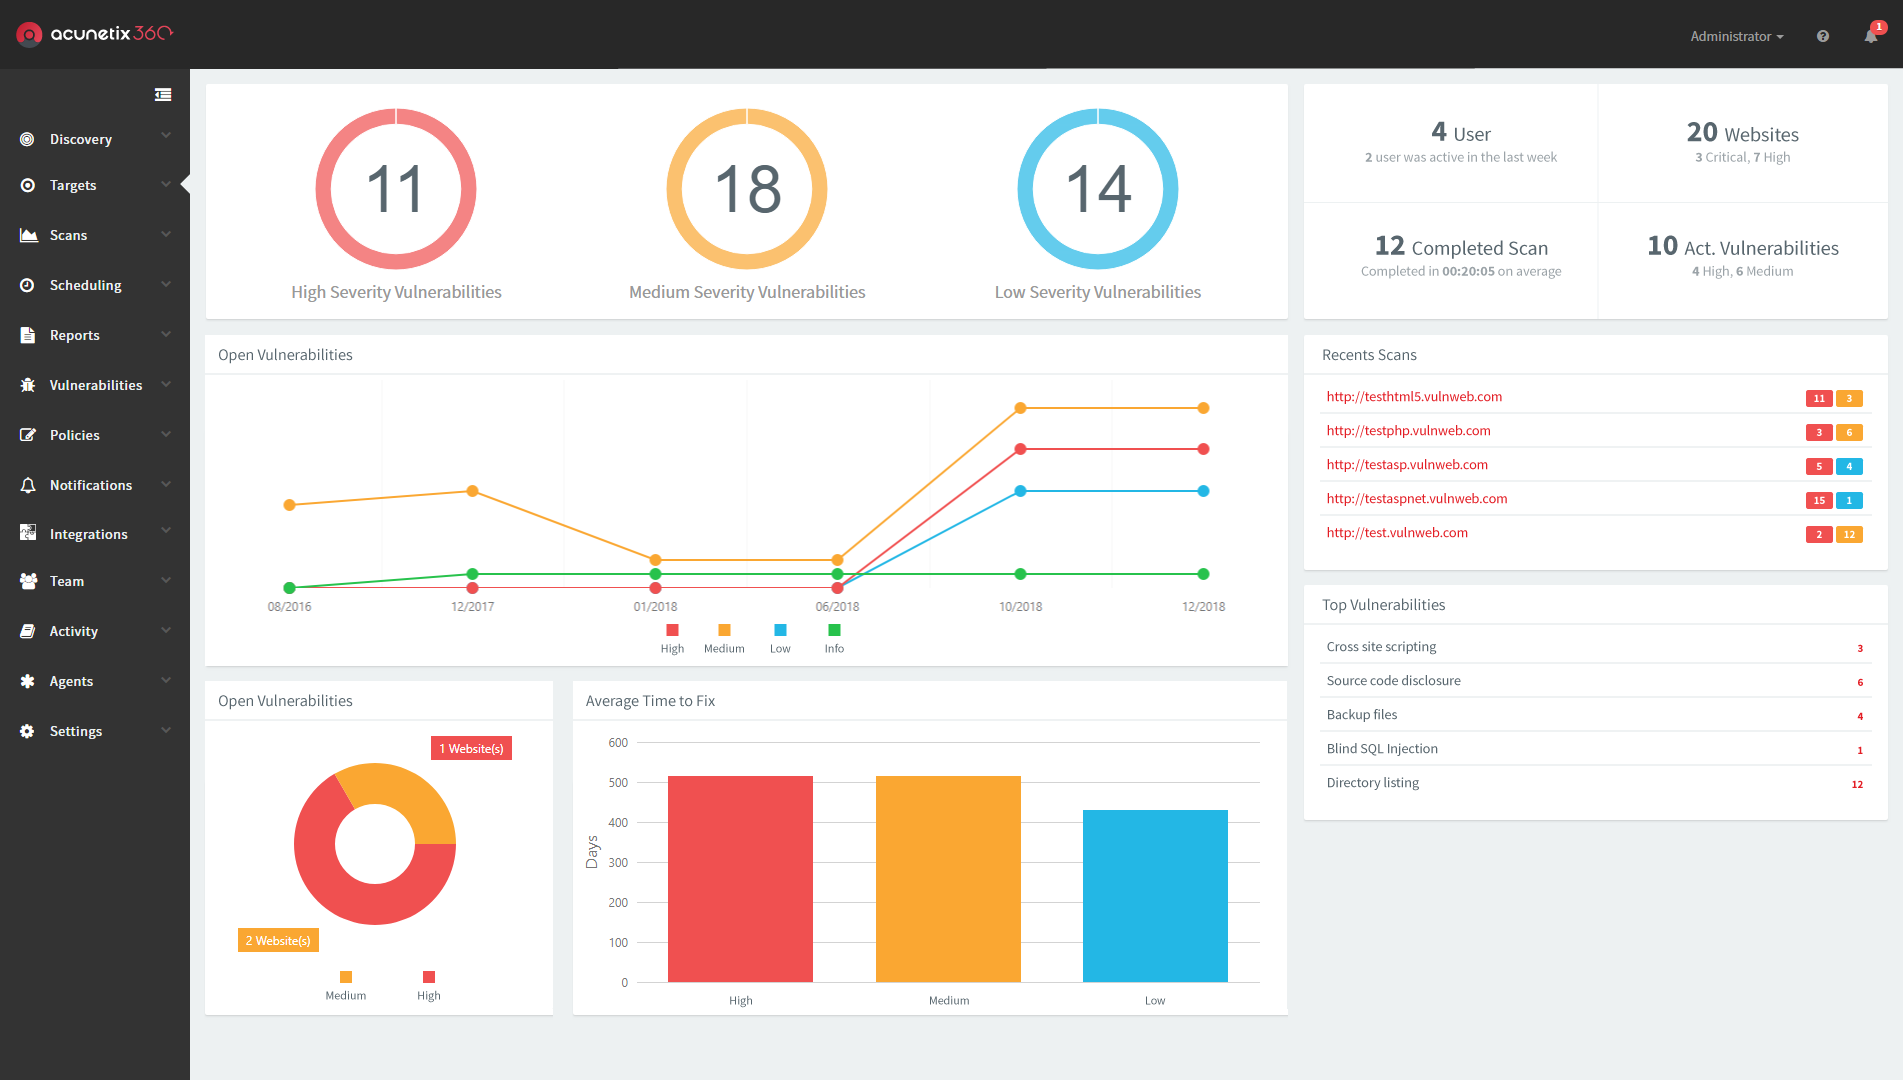
Acunetix merupakan solusi Web Application Security Testing yang dirancang untuk melakukan pemindaian otomatis terhadap website, aplikasi web, dan API guna mengidentifikasi potensi kerentanan keamanan. Acunetix membantu tim IT, developer, dan cybersecurity professional melakukan vulnerability assessment secara sistematis sehingga risiko keamanan dapat diketahui lebih awal.
Dengan teknologi Dynamic Application Security Testing (DAST), Acunetix melakukan pengujian terhadap aplikasi dari sudut pandang eksternal, sebagaimana aplikasi tersebut diakses oleh pengguna maupun pihak yang berpotensi melakukan serangan.
Acunetix adalah perangkat lunak keamanan aplikasi yang digunakan untuk mendeteksi berbagai jenis kerentanan pada website dan aplikasi web secara otomatis.
Solusi ini membantu organisasi menemukan celah keamanan yang berpotensi membahayakan sistem, seperti SQL Injection, Cross-Site Scripting (XSS), kelemahan konfigurasi keamanan, dan berbagai kerentanan aplikasi lainnya.
Acunetix dapat digunakan oleh berbagai organisasi, mulai dari perusahaan swasta, lembaga keuangan, instansi pemerintahan, institusi pendidikan, hingga penyedia layanan digital.
Salah satu keunggulan Acunetix adalah kemampuannya mengotomatisasi proses pengujian keamanan sehingga tim IT tidak harus melakukan seluruh pemeriksaan secara manual. Hasil pemindaian juga dilengkapi informasi mengenai kerentanan yang ditemukan, tingkat risiko, dan rekomendasi penanganan.
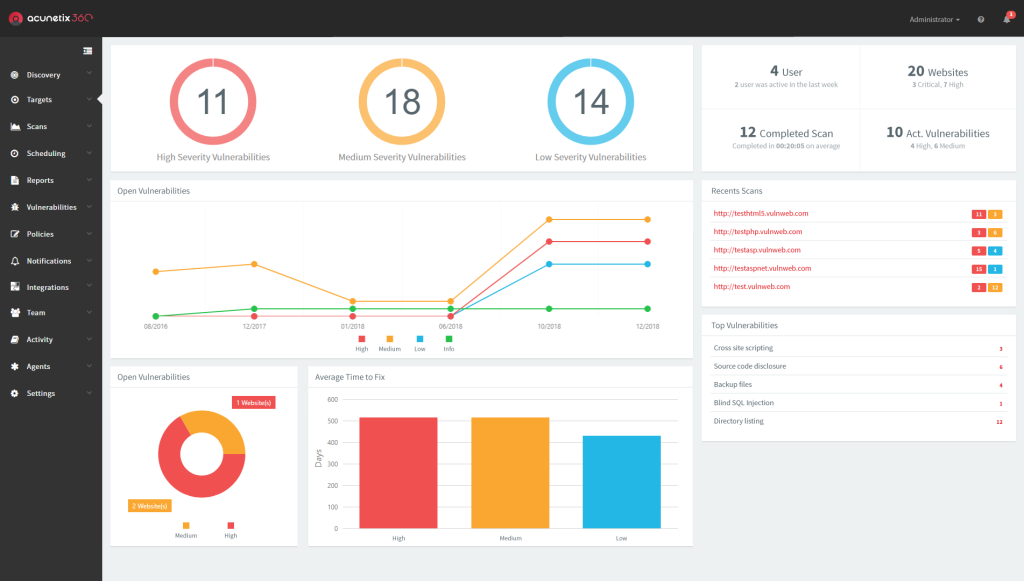
Acunetix menyediakan fitur pemindaian otomatis untuk mengidentifikasi kerentanan keamanan pada website dan aplikasi web.
Tim IT dapat menentukan target yang akan diperiksa, mengatur konfigurasi pemindaian, kemudian menjalankan proses vulnerability scanning.
Hasilnya membantu perusahaan mengetahui bagian aplikasi yang memiliki potensi kelemahan keamanan sehingga dapat segera dilakukan evaluasi dan perbaikan.
SQL Injection merupakan salah satu jenis serangan yang memanfaatkan kelemahan validasi input aplikasi untuk memanipulasi perintah database.
Jika tidak ditangani, kerentanan ini dapat menyebabkan akses tidak sah terhadap informasi yang tersimpan di database.
Acunetix membantu mengidentifikasi indikasi SQL Injection sehingga developer dapat memperbaiki validasi input, penggunaan parameterized queries, dan mekanisme keamanan database.
Cross-Site Scripting atau XSS merupakan kerentanan yang memungkinkan kode berbahaya dijalankan melalui browser pengguna akibat penanganan input dan output yang tidak aman.
Acunetix membantu menemukan potensi XSS pada aplikasi web dan memberikan informasi teknis untuk mendukung proses perbaikan oleh developer.
Aplikasi modern banyak menggunakan API untuk menghubungkan berbagai layanan, aplikasi mobile, sistem internal, dan platform pihak ketiga.
API yang tidak memiliki konfigurasi keamanan memadai dapat menjadi jalur masuk bagi serangan siber.
Acunetix mendukung pengujian keamanan API, termasuk endpoint yang menggunakan teknologi REST dan format OpenAPI, sesuai dukungan versi dan konfigurasi produk.
Fitur ini membantu organisasi mengidentifikasi potensi kerentanan pada layanan API yang menjadi bagian dari infrastruktur digital perusahaan.
Salah satu teknologi unggulan Acunetix adalah kemampuan crawling dan pemindaian aplikasi secara mendalam.
Teknologi ini membantu mengidentifikasi halaman, form, parameter, dan bagian aplikasi yang mungkin tidak mudah ditemukan melalui proses crawling sederhana.
Kemampuan tersebut sangat berguna untuk aplikasi web yang memiliki struktur kompleks, banyak halaman dinamis, dan berbagai mekanisme interaksi pengguna.
Banyak aplikasi perusahaan memiliki halaman login yang hanya dapat diakses oleh pengguna terdaftar.
Acunetix mendukung konfigurasi autentikasi untuk membantu pemindaian bagian aplikasi yang membutuhkan login.
Dengan demikian, pengujian tidak hanya terbatas pada halaman publik, tetapi juga dapat mencakup area aplikasi yang memerlukan autentikasi, sesuai konfigurasi yang tersedia.
Acunetix menyediakan laporan hasil pemindaian yang membantu tim keamanan memahami kerentanan yang ditemukan.
Informasi laporan dapat mencakup:
Laporan tersebut dapat digunakan sebagai bahan evaluasi keamanan, dokumentasi audit, dan pemantauan proses remediation.
Acunetix dapat diintegrasikan dengan berbagai workflow pengembangan perangkat lunak dan sistem manajemen pekerjaan.
Integrasi ini membantu tim developer dan security engineer menghubungkan hasil pemindaian dengan proses pengembangan aplikasi.
Dengan pendekatan tersebut, pengujian keamanan dapat menjadi bagian dari siklus pengembangan perangkat lunak atau Secure Software Development Lifecycle (SSDLC).
Keamanan aplikasi bukan pekerjaan yang cukup dilakukan satu kali.
Setiap perubahan kode, penambahan fitur, pembaruan server, atau integrasi API dapat menimbulkan potensi kerentanan baru.
Acunetix membantu perusahaan menjalankan pemindaian secara berkala untuk memantau kondisi keamanan aplikasi dan mengidentifikasi perubahan risiko dari waktu ke waktu.
Acunetix dirancang untuk mengidentifikasi berbagai jenis kerentanan keamanan aplikasi, antara lain:
| Jenis Kerentanan | Penjelasan |
|---|---|
| SQL Injection | Manipulasi query database melalui input aplikasi |
| Cross-Site Scripting (XSS) | Penyisipan script berbahaya pada aplikasi web |
| Cross-Site Request Forgery (CSRF) | Penyalahgunaan sesi pengguna untuk menjalankan tindakan tanpa otorisasi yang semestinya |
| Server-Side Request Forgery (SSRF) | Penyalahgunaan permintaan dari sisi server |
| Directory Traversal | Akses ke file atau direktori yang seharusnya tidak diizinkan |
| Security Misconfiguration | Kesalahan konfigurasi keamanan sistem |
| Insecure Authentication | Kelemahan mekanisme autentikasi |
| Sensitive Data Exposure | Paparan informasi sensitif |
| XML External Entity (XXE) | Penyalahgunaan pemrosesan XML |
| Insecure Direct Object Reference | Akses objek atau data tanpa otorisasi yang sesuai |
Jenis temuan yang dapat dideteksi bergantung pada versi Acunetix, konfigurasi pemindaian, karakteristik aplikasi, dan kondisi target yang diuji.
Acunetix dapat digunakan oleh berbagai sektor organisasi yang mengembangkan atau mengoperasikan website dan aplikasi web.
Perusahaan yang memiliki portal pelanggan, aplikasi internal, sistem transaksi, dan website korporat membutuhkan pengujian keamanan secara berkala untuk mengurangi risiko kebocoran data dan gangguan operasional.
Institusi keuangan mengelola informasi sensitif dan sistem transaksi yang memerlukan perhatian tinggi terhadap keamanan aplikasi.
Acunetix dapat membantu tim keamanan mengidentifikasi potensi kerentanan pada aplikasi web dan API sebagai bagian dari program pengamanan sistem.
Instansi pemerintah menggunakan berbagai portal digital untuk memberikan layanan publik dan mengelola informasi masyarakat.
Pengujian keamanan aplikasi dapat membantu meningkatkan perlindungan sistem dan menjaga ketersediaan layanan digital.
Developer dan software house dapat menggunakan Acunetix untuk menguji aplikasi yang sedang dikembangkan sebelum dirilis ke lingkungan produksi.
Dengan demikian, potensi kerentanan dapat diketahui lebih awal dan diperbaiki selama proses pengembangan.
Universitas dan lembaga pendidikan yang mengoperasikan portal akademik, sistem pembelajaran online, serta aplikasi administrasi dapat memanfaatkan Acunetix untuk mendukung evaluasi keamanan sistem.
Pengujian keamanan manual atau penetration testing dilakukan oleh tenaga ahli keamanan siber untuk mengevaluasi sistem melalui berbagai metode pengujian.
Sementara itu, Acunetix menyediakan pendekatan automated vulnerability scanning yang membantu mengidentifikasi kerentanan secara lebih konsisten dan efisien.
Keduanya memiliki fungsi yang saling melengkapi.
| Aspek | Acunetix | Manual Penetration Testing |
|---|---|---|
| Metode | Otomatis | Manual oleh security expert |
| Kecepatan pemeriksaan | Relatif cepat | Bergantung ruang lingkup |
| Pengujian berulang | Dapat dijadwalkan | Membutuhkan pelaksanaan ulang |
| Identifikasi kerentanan umum | Otomatis | Manual |
| Analisis logika bisnis kompleks | Terbatas | Lebih fleksibel |
| Eksploitasi terkontrol | Sesuai kemampuan scanner | Dapat dilakukan secara mendalam |
| Laporan | Otomatis | Disusun oleh penguji |
Penggunaan Acunetix tidak sepenuhnya menggantikan penetration testing manual. Kombinasi automated scanning dan pengujian manual dapat memberikan gambaran keamanan aplikasi yang lebih menyeluruh.
Beberapa alasan perusahaan mempertimbangkan Acunetix sebagai solusi keamanan aplikasi adalah:
Acunetix digunakan untuk melakukan pemindaian keamanan website, aplikasi web, dan API guna mengidentifikasi potensi kerentanan yang dapat dimanfaatkan oleh pihak tidak bertanggung jawab.
Ya. Acunetix mendukung deteksi berbagai kerentanan, termasuk SQL Injection dan Cross-Site Scripting (XSS).
Ya. Acunetix mendukung pengujian keamanan API, termasuk endpoint REST API dan OpenAPI sesuai kemampuan produk.
Tidak. Acunetix merupakan solusi automated vulnerability scanning. Penetration testing manual tetap diperlukan untuk mengevaluasi skenario serangan yang membutuhkan analisis mendalam.
Acunetix cocok untuk perusahaan, instansi pemerintah, lembaga keuangan, developer, software house, dan organisasi yang memiliki website atau aplikasi web.
Ya. Acunetix mendukung pengaturan pemindaian otomatis dan terjadwal sesuai konfigurasi produk dan kebutuhan organisasi.
Konsultasikan kebutuhan lisensi Acunetix, dan solusi keamanan enterprise bersama tim Farinotech.
PT Farino Teknologi Indonesia (Farinotech)
Website: https://farinotech.com
Email: marketing@farinotech.com
WhatsApp: +62 851-4374-3121
Hubungi Farinotech sekarang untuk konsultasi dan permintaan penawaran harga lisensi SentinelOne Indonesia.
Farinotech – Your Trusted IT Solutions and Software Licensing Partner in Indonesia.